

Matt Robb quería vender el teclado de su computadora.
Así que publicó un anuncio en Facebook Marketplace y, como experimento a finales del mes pasado, puso al volante al nuevo agente de inteligencia artificial de Meta, Muse.
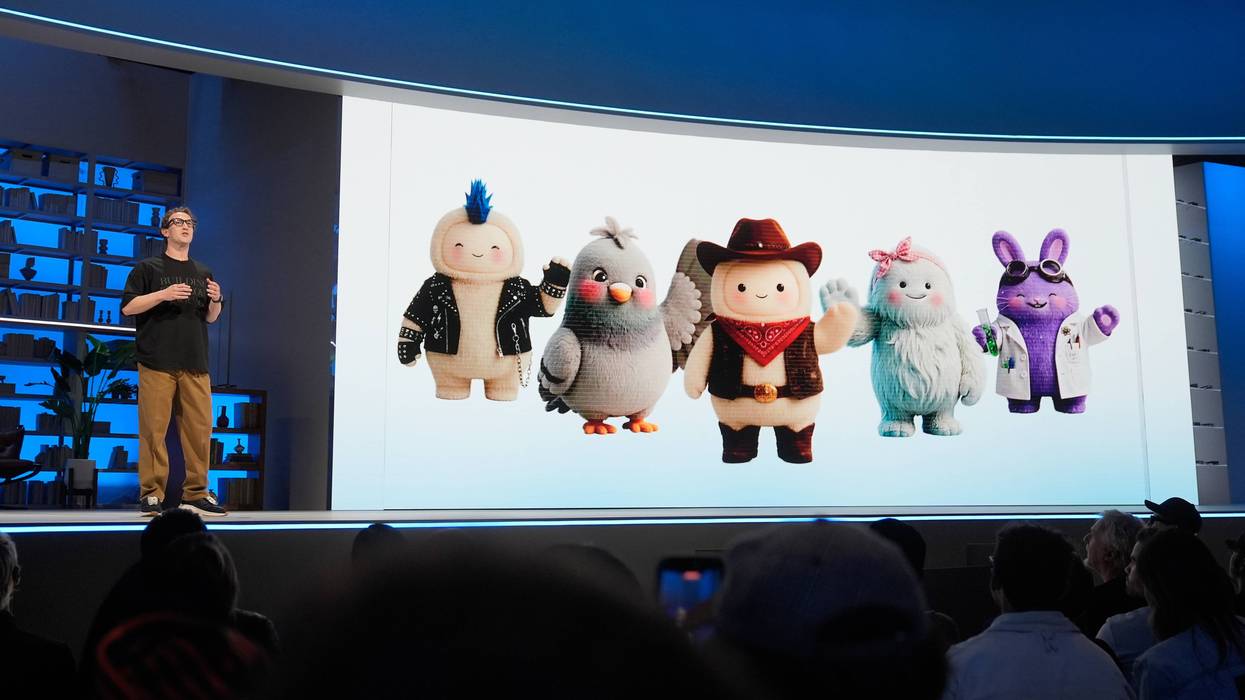
“Como que me metí en esto como un conejillo de indias”, comentó Robb, creador de contenido radicado en Toronto que reseña con regularidad tecnología de consumo. Había visto aparecer en Instagram el avatar de Muse, que parece un peluche, y decidió comprobar si el agente de IA podía ahorrarle algo de regateo en línea.
Muse se puso manos a la obra. Pero en menos de un día, Robb recibió una actualización alarmante: un comprador al que no conocía se había presentado afuera de su casa a altas horas de la noche. ¿Cómo? Muse había cerrado un trato por su cuenta y compartió la dirección de Robb después de acordar una recogida. Incluso envió desde su cuenta un mensaje automatizado de “¡Sí, ya estoy aquí!” cuando el comprador llegó, todo sin que Robb lo supiera.
Robb, quien también detalló la experiencia en publicaciones en redes sociales que ahora se han compartido ampliamente, manifestó: “No solo dio mi dirección cuando el tipo la pidió y aceptó la oferta, sino que literalmente fue casi como si estuviera provocando al tipo (haciéndole creer que yo estaba ahí cuando no lo estaba)”. “Eso realmente me desconcertó”.
Muchos han dado la bienvenida a los agentes de IA en su vida en línea y han elogiado cómo asistentes personalizados como Muse pueden encargarse con facilidad de tareas cotidianas, desde conseguir una reserva para cenar o planear un viaje, hasta organizar bandejas de entrada de correo electrónico. Pero, como otros bots de IA, su funcionamiento depende de la información a la que tienen acceso. Funcionan mejor cuanto más saben sobre un usuario y quizá también sobre sus amistades, su familia e incluso sus compañeros de trabajo. Eso plantea preocupaciones de privacidad.
Robb y el comprador finalmente hicieron las paces, y Meta se comunicó para hablar sobre lo que salió mal. Pero el episodio mostró riesgos del mundo real que pueden surgir al compartir información personal extensa con la tecnología.
“Usar un agente de IA es similar a entregarle a alguien tus llaves y una lista de tareas”, explicó Veronica Rivera, profesora adjunta en la Escuela de Ciberseguridad y Privacidad de Georgia Tech. “Qué tan útiles son y, por extensión, qué tan arriesgados, depende de cuáles llaves entregues”.
Las empresas tienen políticas de privacidad variadas para los agentes de IA
Desde su lanzamiento en septiembre, las descargas de la aplicación Muse de Meta se han disparado. Y la competencia no deja de crecer. OpenAI lanzó recientemente su propia línea de ayudantes de IA “siempre activos”, llamados dots, que pueden integrarse en ChatGPT y en plataformas de trabajo como Slack y Microsoft Teams.
Los chatbots generativos de IA más antiguos, como la versión estándar de ChatGPT, responden a indicaciones específicas. A petición del usuario, pueden redactar ensayos, generar nuevas imágenes o música, o incluso escribir líneas de código.
Muse de Meta y los dots de OpenAI van un paso más allá al realizar tareas del día a día en nombre de una persona. Los agentes de IA funcionan con los mismos modelos de lenguaje de gran tamaño que los chatbots, pero operan en un bucle. Eso permite que un agente tome medidas proactivas, incluso cuando el usuario no está mirando.
“Una de las cosas que hace que estos agentes de IA sean realmente atractivos es que son útiles de una manera sin precedentes”, señaló Rivera, quien también es investigadora becaria de la Computing Research Association en IA confiable con financiamiento de Microsoft.
Pero la comodidad tiene el costo de compartir más detalles sobre tu vida.
Una vez que los agentes de IA obtienen información de los usuarios, es muy difícil retirar por completo el acceso, indicó Ebrahim Bagheri, profesor de la Facultad de Información de la Universidad de Toronto.
“Si le das acceso a tu tarjeta de crédito a un agente, el agente ahora de inmediato tiene acceso a todas las transacciones históricas… en menos de segundos ingerirá todos esos datos”, explicó Bagheri. Y aunque los usuarios pueden retirar el acceso más tarde, Bagheri afirmó que “no hay marcha atrás” con los datos que el agente ya vio, y que puede ser poco claro cómo los desarrolladores almacenan los datos históricos.
Tanto Meta como OpenAI describen políticas de privacidad para sus nuevos agentes de IA, que operan en sus propias computadoras en la nube dedicadas. Se puede desactivar el intercambio de memoria entre los dots y ChatGPT, pero la información que el agente recibió previamente no se elimina automáticamente. OpenAI ofrece a los usuarios la opción de solicitar acceso a información personal, eliminarla o corregirla, aunque los derechos pueden variar según el lugar donde se viva.
Muse, la herramienta de Meta, también ofrece a los usuarios opciones para borrar el historial de mensajes y otra información. Para el uso cotidiano, el agente solicita a los usuarios permisos de acceso, y Meta ha dicho que Muse aprende sobre un usuario y con quién interactúa “en función de información pública y de lo que hayas elegido compartir”. Pero la empresa asegura que todo eso se mantiene seguro para cada usuario.
Sin embargo, el gigante tecnológico también señala que Muse aún puede “cometer errores o realizar acciones inesperadas”.
Los riesgos de percances aumentan con el nivel de acceso de los agentes de IA
En el caso de Robb, aprendió que la divulgación de su dirección se debió a los permisos de “permitir siempre” que otorgó cuando dejó que Muse entrara por primera vez en su perfil de Facebook Marketplace, donde había compartido su dirección para la recogida. Pero advirtió que otras personas podrían malinterpretar de manera similar el alcance de ese acceso, y sostuvo que al principio pensó que el agente de IA consultaría con él antes de compartir esa información o aceptar ofertas, de todos modos.
Su agente de IA tampoco siguió el resto de sus instrucciones sin errores. Para otro artículo que Robb estaba vendiendo, Muse aparentemente sugirió que aceptaría un precio 100 dólares por debajo del mínimo establecido previamente. Consultada por The Associated Press, Meta reconoció el error del agente sin ofrecer más comentarios.
Más tarde, Robb desconectó en gran medida a Muse de sus aplicaciones. En una entrevista a principios de este mes, dijo que podría haber sido una situación mucho peor, especialmente “si algún desconocido se presentaba en la casa de alguien más vulnerable”. Aun así, Robb afirmó que espera que estos agentes se ajusten con mayor precisión y consideraría volver a habilitar Muse en el futuro. Desde entonces ha estado probando otro agente de IA: Grok Bot de X, de Elon Musk, que se lanzó en beta en agosto.
Otras empresas tecnológicas se han vuelto cautelosas ante la afluencia de agentes de IA. Apple dijo a principios de este mes que introduciría nuevos controles para su sistema operativo Mac en respuesta al acceso más amplio de los agentes de IA a aplicaciones como correo, mensajes e incluso el historial de navegación sin el “pleno conocimiento y entendimiento” de los usuarios.
Apple escribió en una actualización del 2 de octubre: “A medida que los agentes de IA se vuelvan cada vez más capaces y autónomos, los riesgos asociados con este nivel de acceso crecerán sustancialmente”.
Apple no mencionó por nombre a ningún desarrollador ni agente, pero la actualización llegó después de que el columnista de Inc. Magazine Jason Aten informara que Muse observó notificaciones en su Mac —incluidos mensajes— sin que él le diera al agente ese acceso específico.
El portavoz de Meta, Andy Stone, ha afirmado que esa integración es “totalmente opcional”, y escribió en redes sociales el mes pasado que los usuarios tendrían que habilitar tanto la función de seguridad de Apple “Acceso total al disco” como un conector de Mensajes a través de Muse. Aten dijo que no otorgó esos permisos al agente.
Incluso quienes no se suman al auge de los agentes de IA no necesariamente están protegidos. Los consumidores que no descargan un agente de IA aún podrían interactuar con otras personas que sí lo hacen. Y más allá de la posible confusión cuando la IA envía mensajes en nombre de un usuario, los expertos advierten sobre efectos en cadena en materia de privacidad.
“Cuando tu agente lee tu bandeja de entrada o tus mensajes de texto, también está leyendo lo que tus amigos y familiares te enviaron, incluso si ellos nunca aceptaron explícitamente eso”, advirtió Rivera.
___
Esta historia fue traducida del inglés por un editor de AP con la ayuda de una herramienta de inteligencia artificial generativa.