PARÍS (AP) — La autoridad de ciberseguridad de Francia advirtió que un ciberataque dirigido contra supermercados podría no haber terminado, mientras las tiendas reponían existencias el miércoles después de que el ataque disparara las temperaturas de los refrigeradores, lo que generó preocupación por la seguridad de las cadenas de suministro de alimentos vitales.
La agencia indicó el martes por la noche que los ataques “probablemente aún estaban en marcha”. Instó a las tiendas a volver a conectar los refrigeradores a internet únicamente mediante una conexión VPN segura o una red protegida, instalar actualizaciones de firmware y cambiar contraseñas.
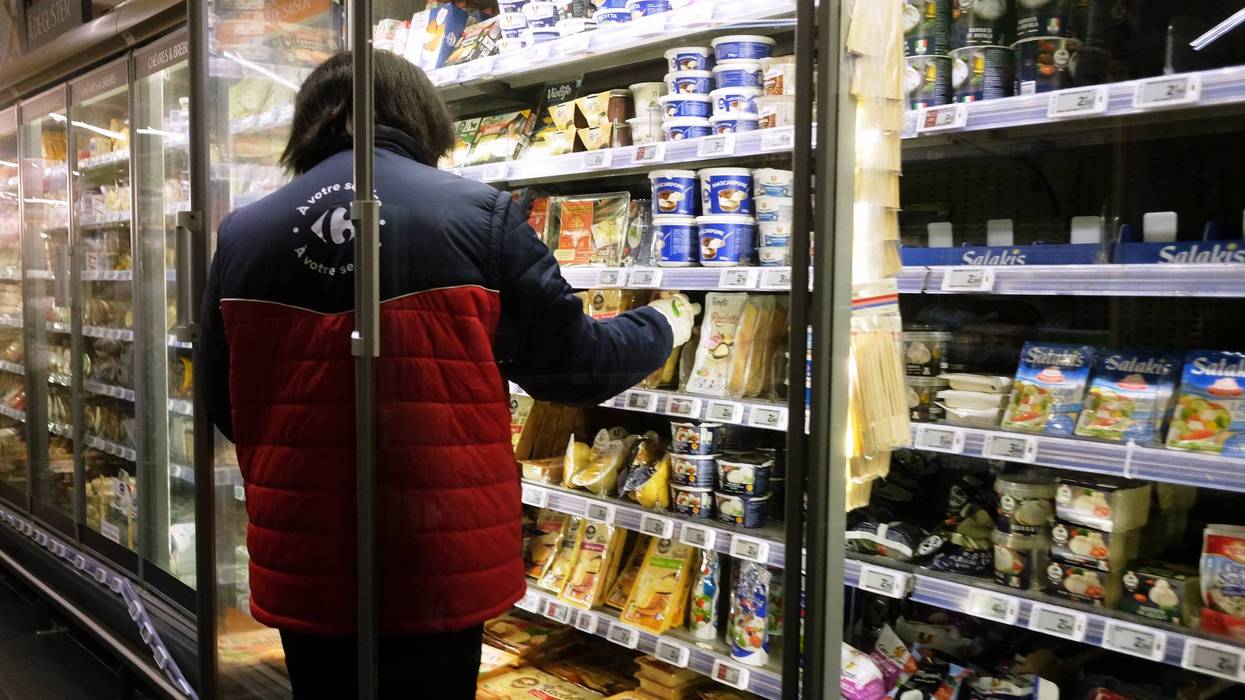
En las primeras horas del lunes, los atacantes tomaron el control a distancia de los sistemas de refrigeración de cientos de supermercados y tiendas independientes en toda Francia. Las temperaturas alcanzaron los 50 grados Celsius (122 grados Fahrenheit) durante unas seis horas, lo que obligó a las tiendas a desechar productos frescos y congelados. La cadena de supermercados Intermarché informó de pérdidas de “decenas de millones de euros” en un solo día.
En Holanda, una importante cadena de supermercados reiniciaba sistemas que había apagado como medida de precaución en medio de lo que la empresa matriz, Ahold Delhaize, calificó como un “incidente de ciberseguridad”. Dicho incidente detuvo las entregas a domicilio e interrumpió algunos suministros a su extensa red de tiendas en todo el país.
Las autoridades de ambos países investigaban los incidentes cibernéticos, que expusieron vulnerabilidades en algunos sistemas antiguos de gestión de refrigeración y en las cadenas de suministro de alimentos, altamente eficientes, de los países.
Las autoridades de ciberseguridad y Europol investigan
El Centro Nacional de Ciberseguridad de Holanda señaló que varios incidentes cibernéticos habían afectado al sector alimentario de Europa, pero que no veía “motivos en este momento para creer que estos incidentes estén vinculados”.
Europol, la agencia policial de la Unión Europea, confirmó a The Associated Press que estaba en contacto con las autoridades de los países afectados, pero declinó dar detalles, diciendo que la investigación está en curso.
No se ha identificado públicamente a ningún responsable y no se han divulgado reivindicaciones de autoría.
François Deruty, exdirector de operaciones de la Agencia Francesa de Ciberseguridad, afirmó que los responsables podrían ir desde actores sofisticados respaldados por Estados hasta un estudiante francés descontento. Las protestas de estudiantes de secundaria, indignados por el deterioro y la falta de personal en las escuelas, han sacudido a Francia desde mediados de septiembre.
“Todavía no puedo determinar si lo dirige alguien o si se trata de un individuo que intenta aprovechar el caos imperante para presumir de sus habilidades o enviar un mensaje”, señaló Deruty, que ahora es director de inteligencia en la empresa de ciberseguridad Sekoia.
“Me llama un poco la atención el momento y el hecho de que los políticos ya tienen suficientes problemas que gestionar en Francia ahora mismo”, añadió. “Esto suma otro más: uno que no todo el mundo necesariamente entenderá en lo técnico, pero que resuena en la vida cotidiana de todos los ciudadanos”.
Una alarma de madrugada salvó los productos frescos de un supermercado de París
Una alerta a las 4 de la madrugada enviada a uno de los proveedores de Antony Bohne salvó la mayor parte de sus frutas y verduras frescas. Para sus alimentos congelados, ya era demasiado tarde: la temperatura de sus congeladores ya se había disparado hasta casi 40 grados Celsius (104 grados Fahrenheit).
“Lamentablemente, no pudimos salvar esos productos”, comentó Bohne, director de Intermarché La Villette en París.
En Holanda, bandejas que normalmente rebosan de tomates frescos estaban vacías el miércoles en un supermercado Albert Heijn en las afueras de La Haya. En otras áreas de la tienda, el personal reponía afanosamente las estanterías, y la mayoría de los productos estaban disponibles en abundancia.
Pieter Zwaan, investigador sénior del prestigioso Instituto Clingendael, coescribió recientemente un informe sobre el abastecimiento de alimentos en Holanda, donde los supermercados dependen de entregas “justo a tiempo” varias veces al día para mantener las estanterías llenas.
“Sin TI y electricidad es imposible pedir y entregar productos a los supermercados” con tanta frecuencia, explicó.
Para mitigar los riesgos de una interrupción prolongada de la cadena de suministro, en el informe se recomienda que los hogares holandeses acumulen reservas que permitan mantener comida en la mesa durante ocho días; la recomendación actual del gobierno es contar con provisiones para tres días.
En Francia, el hackeo se considera una llamada de atención en ciberseguridad
El ministro francés de Finanzas, Roland Lescure, dijo que alrededor de 700 de los 10.000 supermercados del país se vieron afectados. Señaló que no había riesgo para el abastecimiento de alimentos en Francia, pero reconoció que el ataque “toca el corazón de nuestra seguridad alimentaria” y lo calificó como una “llamada de atención para todos”.
Deruty sostuvo que las vulnerabilidades de software explotadas en el hackeo en Francia “son un accidente a punto de ocurrir” y que “la gente simplemente no había aplicado parches a sus equipos” con actualizaciones de seguridad.
Aunque la conciencia sobre los riesgos cibernéticos ha crecido considerablemente en los últimos años, aún no llega a todo el mundo.
“Todavía hay personas que se sorprenderán y dirán: ‘Dirijo una tienda franquiciada. ¿Por qué sería yo un objetivo de un ciberataque?’”, expresó Deruty.
El ataque en Francia apuntó a sistemas antiguos
La agencia francesa de ciberseguridad indicó el martes que estaba “al tanto de numerosas intrusiones” relacionadas con módulos de control remoto de sistemas de refrigeración fabricados por la empresa danesa Danfoss, así como por Copeland, con sede en Estados Unidos.
Danfoss afirmó que la mayoría de los sistemas afectados en Francia eran productos antiguos que ya no recibían actualizaciones de software o de seguridad, y que trabaja con los clientes afectados para limitar los daños.
En un informe publicado en agosto, la empresa de ciberseguridad Claroty, con sede en Estados Unidos, identificó vulnerabilidades en las plataformas Danfoss AK-SM 800A y Copeland XWeb Pro, que se utilizan para gestionar la infraestructura de refrigeración en supermercados, almacenes y otras instalaciones.
Por ejemplo, Claroty indicó que “numerosos controladores” que usan el sistema de Danfoss eran accesibles directamente desde el internet público, lo que los dejaba completamente expuestos a ciberataques. Pero señaló que Danfoss y Copeland ya habían corregido las vulnerabilidades.
Copeland dijo el martes que se había identificado una vulnerabilidad en “una generación de controladores descontinuada y al final de su vida útil”, y que ya trabaja con los clientes afectados.
___
Corder informó desde La Haya, Holanda. Los periodistas de negocios de The Associated Press Dee-Ann Durbin en Detroit y Barbara Ortutay en San Francisco contribuyeron a este despacho.
___
Esta historia fue traducida del inglés por un editor de AP con la ayuda de una herramienta de inteligencia artificial generativa.